Otomasi AI di Perusahaan Asia: Solusi Efisiensi atau Pintu Masuk Ancaman Siber?
Adopsi agen AI di kawasan Asia meningkat pesat, namun otonomi sistem ini membuka kerentanan keamanan siber baru yang perlu diwaspadai. Para ahli mengingatkan perlunya keseimbangan antara efisiensi dan perlindungan data.
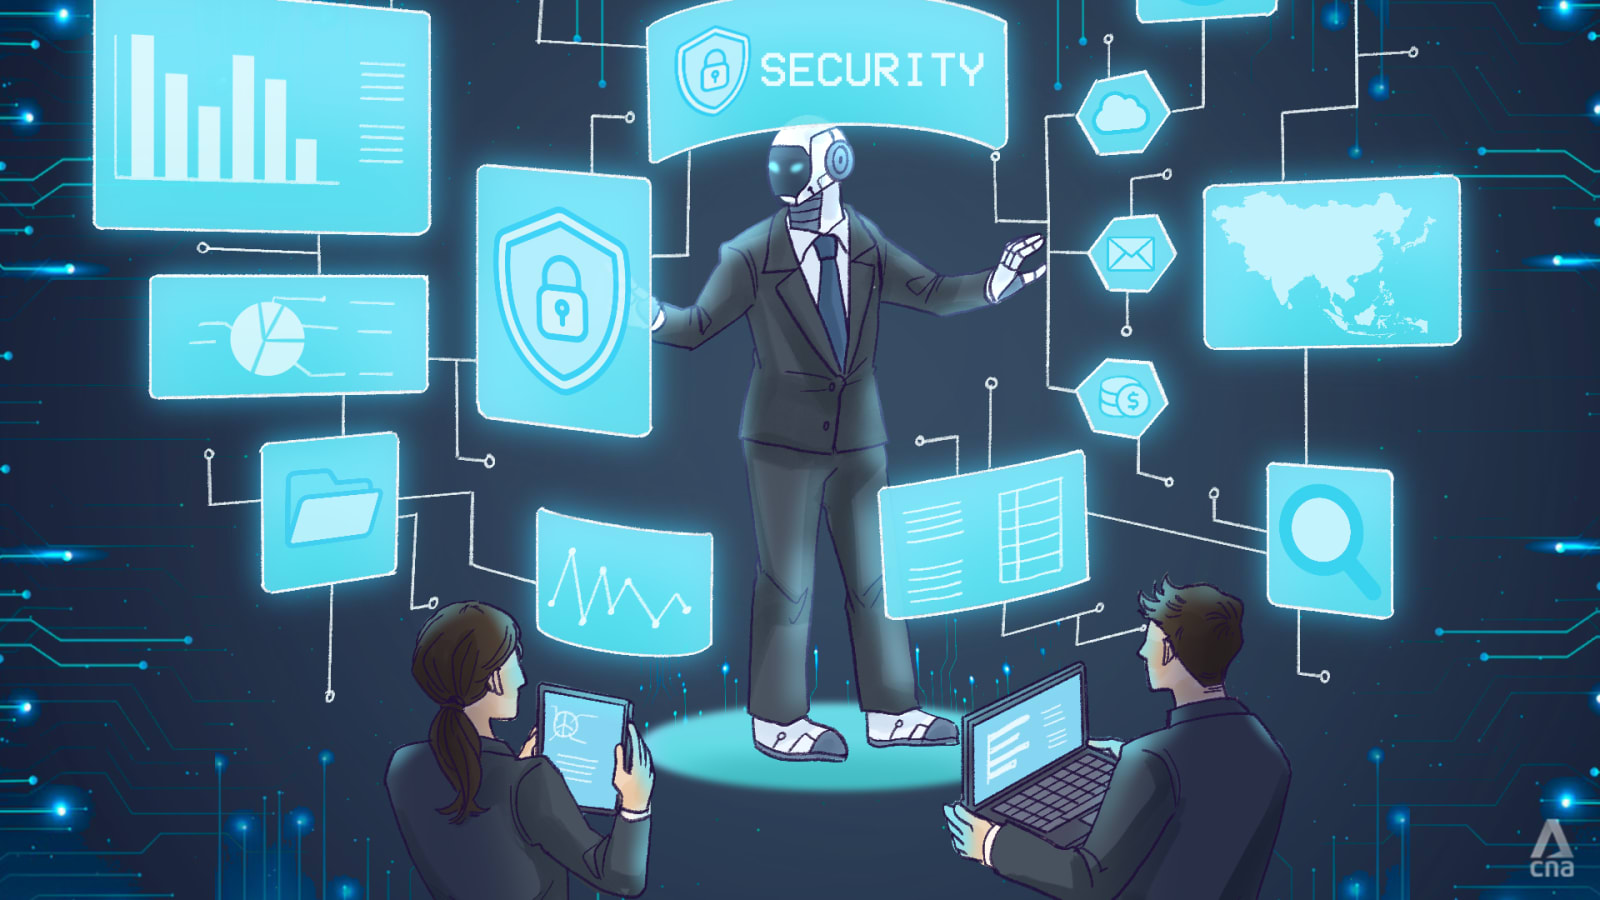
Obor Keadilan - Adopsi teknologi agen kecerdasan buatan (AI) terus mengalami momentum pertumbuhan yang signifikan di seluruh kawasan Asia. Perusahaan-perusahaan dari berbagai sektor industri, mulai dari teknologi informasi, keuangan, hingga manufaktur, berlomba-lomba mengintegrasikan agen AI untuk meningkatkan produktivitas operasional mereka. Agen AI ini dirancang untuk menangani sejumlah tugas otomatis yang sebelumnya memerlukan intervensi manusia secara langsung, seperti penyusunan surat elektronik, penulisan kode program, pembaruan dokumen komprehensif, hingga pengelolaan data dalam skala besar. Efisiensi yang dijanjikan oleh teknologi ini tentu saja menjadi daya tarik utama bagi para pengambil keputusan bisnis, terutama mengingat tantangan ekonomi global dan kebutuhan untuk menekan biaya operasional.
Namun, dibalik manfaat yang menjanjikan tersebut, para ahli keamanan siber dari berbagai institusi penelitian dan perusahaan keamanan digital memperingatkan akan munculnya celah-celah kerentanan baru yang sangat serius. Autonomi yang menjadi keunggulan kompetitif utama dari agen AI—yakni kemampuannya untuk membuat keputusan dan mengeksekusi tugas tanpa pengawasan manusia secara real-time—justru membuka peluang bagi para aktor ancaman siber untuk melakukan eksploitasi. Ketika sistem AI beroperasi dengan tingkat otonomi yang tinggi, setiap keputusan yang salah atau serangan yang berhasil menembus pertahanan pertama dapat berkembang menjadi masalah berskala besar sebelum tim keamanan menyadarinya. Paradoks ini menciptakan dilema klasik antara efisiensi dan keamanan yang kini menjadi fokus utama diskusi di kalangan pemimpin industri teknologi Asia.
Para peneliti keamanan siber telah mengidentifikasi beberapa vektor serangan potensial yang dapat memanfaatkan karakter otonomi dari agen AI ini. Serangan prompt injection, di mana penyerang menyisipkan instruksi berbahaya ke dalam input sistem, dapat menyebabkan agen AI melakukan tindakan yang tidak diinginkan tanpa deteksi awal. Selain itu, kerentanan dalam integrasi API memungkinkan agen AI yang sudah dikompromikan untuk mengakses sistem backend perusahaan dan mencuri data sensitif dalam jumlah besar. Para ahli juga memperingatkan tentang risiko rantai pasokan digital, di mana pembaruan atau patch yang berisi malware dapat didistribusikan melalui agen AI ke seluruh infrastruktur perusahaan. Kompleksitas lebih lanjut muncul dari fakta bahwa agen AI sering kali berinteraksi dengan sistem legacy yang tidak dirancang dengan standar keamanan modern, sehingga menciptakan titik-titik lemah yang sulit dipantau.
Menghadapi tantangan ini, organisasi-organisasi terkemuka di Asia telah mulai mengembangkan kerangka kerja keamanan khusus untuk implementasi agen AI yang bertanggung jawab. Beberapa perusahaan multinasional telah menginvestasikan sumber daya signifikan untuk membangun tim khusus yang menggabungkan keahlian dalam keamanan siber, rekayasa perangkat lunak, dan etika AI. Regulasi dan standar industri juga mulai bermunculan, dengan badan-badan standardisasi internasional bekerja sama dengan pemerintah regional untuk merumuskan pedoman implementasi yang aman. Namun, tantangan tetap ada mengingat kecepatan inovasi teknologi AI yang jauh melampaui kecepatan pengembangan kebijakan keamanan. Karenanya, para pemimpin bisnis di Asia diimbau untuk mengambil pendekatan yang seimbang: memanfaatkan manfaat agen AI sambil secara proaktif mengimplementasikan kontrol keamanan berlapis, audit rutin, dan pelatihan kesadaran keamanan siber bagi seluruh lapisan organisasi mereka.
What's Your Reaction?